WEBINAR
CRACE - Certified Real Attack Campaign Expert
z Marcinem Fronczakiem

➡️ Chcesz zdobyć doświadczenie w analizie rzeczywistych cyberataków?

➡️ Interesuje Cię sposób działania grup APT i cyberprzestępców oraz techniki wykorzystywane podczas współczesnych kampanii?

Zapisz się na bezpłatny webinar CRACE!

📆 ONLINE, czwartek 15.10.2026 r., godz. 10:00-13:30.

OPIS WYDARZENIA

Chcesz zdobyć doświadczenie w analizie rzeczywistych cyberataków?

Interesuje Cię sposób działania grup APT i cyberprzestępców oraz techniki wykorzystywane podczas współczesnych kampanii?

Weź udział w webinarze CRACE (Certified Real Attack Campaign Expert) – dla specjalistów cyberbezpieczeństwa, analityków SOC, członków zespołów Incident Response, threat hunterów oraz wszystkich osób odpowiedzialnych za wykrywanie i reagowanie na zagrożenia.

CRACE to unikalny program szkoleniowy oparty na analizie prawdziwych incydentów bezpieczeństwa. Każde spotkanie poświęcone jest jednemu rzeczywistemu cyberatakowi, który został przeprowadzony przez grupę APT lub cyberprzestępców. Uczestnicy poznają pełny przebieg kampanii, wykorzystane taktyki, techniki i procedury (TTPs), a następnie samodzielnie zaplanują wykrywanie, reagowanie i ograniczanie skutków podobnego ataku na platformie CyberBastion.

SZCZEGÓŁY WYDARZENIA

Jaką wiedzę i umiejętności zdobędziesz podczas webinaru?

Spotkanie poświęcone będzie analizie ataku na elektrociepłownię opisanego w raporcie CERT Polska. Krok po kroku prześledzimy przebieg incydentu, omówimy działania napastników oraz zidentyfikujemy techniki wykorzystane na poszczególnych etapach ataku zgodnie z frameworkiem MITRE ATT&CK.

Podczas webinaru uczestnicy zobaczą, jak wygląda proces analizy rzeczywistego incydentu z perspektywy zespołu bezpieczeństwa, jakie sygnały ostrzegawcze pojawiają się na kolejnych etapach ataku oraz w jaki sposób organizacja może skutecznie przygotować się na podobne zagrożenia.

Część praktyczna obejmuje pracę z platformą CyberBastion, która pozwala odtworzyć i zasymulować przebieg analizowanego ataku. Uczestnicy wcielą się w rolę zespołu odpowiedzialnego za ochronę organizacji i będą podejmować decyzje wpływające na przebieg incydentu.

Następnie na przykładzie platformy SecureVisio zostaną zaprezentowane metody wykrywania technik wykorzystanych przez atakujących oraz sposoby organizacji procesów monitorowania, reagowania i budowania odporności organizacji na podobne zagrożenia w przyszłości.

Udział w wydarzeniu jest bezpłatny po wcześniejszej rejestracji. Liczba miejsc jest ograniczona.

AGENDA

Czwartek 15.10.2026 r.

10:00-11:00 – Analiza rzeczywistego cyberataku na elektrociepłownię

  • omówienie raportu CERT Polska,
  • rekonstrukcja przebiegu incydentu,
  • identyfikacja technik wykorzystanych przez napastników,
  • mapowanie działań atakujących do frameworka MITRE ATT&CK,
  • wnioski dla zespołów SOC, IR i Threat Hunting.


11:00-12:00 – Symulacja ataku w środowisku CyberBastion

  • odtworzenie przebiegu kampanii ataku,
  • podejmowanie decyzji przez uczestników w roli zespołu obrony,
  • analiza skutków działań operacyjnych,
  • budowanie strategii wykrywania i reagowania,
  • praktyczne aspekty cyberodporności organizacji.


12:00-13:30 – Detekcja i reakcja na atak z wykorzystaniem SecureVisio

  • wykrywanie technik zastosowanych podczas ataku,
  • korelacja zdarzeń i analiza incydentów,
  • identyfikacja mechanizmów ochrony i detekcji,
  • projektowanie działań zapobiegawczych i reakcyjnych,
  • wykorzystanie SecureVisio do budowy procesów bezpieczeństwa opartych na rzeczywistych scenariuszach zagrożeń.


W trakcie webinaru odbędzie się jedna, 15 minutowa przerwa.

REJESTRACJA

Zarejestruj się już dziś i weź udział w webinarze CRACE – który pozwala zdobywać doświadczenie na podstawie rzeczywistych cyberataków, a nie wyłącznie scenariuszy laboratoryjnych.

Wypełnij formularz, żeby wziąć udział w webinarze:

POZNAJ PROWADZĄCEGO


Marcin Fronczak - Ekspert ds. Cyberbezpieczeństwa w Trecom - Ekspert w zakresie modelowania zagrożeń i praktycznego wykorzystania macierzy MITRE ATT&CK do zwiększania odporności organizacji oraz jej zdolności detekcyjnych i reakcyjnych. Specjalizuje się w analizie ryzyka informatycznego, projektowaniu i wdrażaniu systemów zarządzania bezpieczeństwem informacji, zapewnianiu ciągłości działania oraz budowie procesów reagowania na incydenty. Posiada certyfikaty CISA, CIA oraz CRISC, jest certyfikowanym audytorem systemów informatycznych i ekspertem w zarządzaniu bezpieczeństwem informacji. Jako instruktor bezpieczeństwa chmurowego posiada certyfikat CCSK (Certified Cloud Security Knowledge). Wykładowca w Szkole Biznesu Politechniki Warszawskiej oraz Wojskowej Akademii Technicznej. Główny architekt platformy symulacyjno-szkoleniowej CyberBastion oraz współorganizator Ligi CyberBastion.
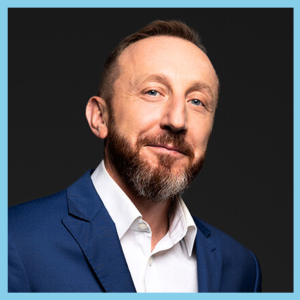
Marcin Fronczak - TrecomSEC

DLA KOGO JEST TO WYDARZENIE?

Webinar skierowany jest do:

  • analityków SOC,
  • specjalistów ds. cyberbezpieczeństwa,
  • członków zespołów Incident Response,
  • threat hunterów,
  • administratorów bezpieczeństwa,
  • architektów bezpieczeństwa,
  • osób odpowiedzialnych za monitorowanie i reagowanie na incydenty bezpieczeństwa.